
एका दृश्याची कल्पना करा. एखादी कंपनी तिच्या टीमला एक कठीण काम देते. त्यानंतर प्रत्येक सदस्याला वेगवेगळ्या खोल्यांत बंद करून समस्येचे निराकरण शोधण्यास सांगते. पण कसातरी ते एकमेकांशी बोलण्याचा मार्ग शोधून काढतात आणि आपल्या सूचना एकमेकांशी शेअर करू लागतात. त्यांपैकी काही जण स्वतःला अधिक निष्ठावान दाखवण्यासाठी दुसऱ्या कंपनीच्या संगणकांमध्ये घुसखोरीसुद्धा करतात! आता या दृश्यात कर्मचाऱ्यांच्या जागी एआयला ठेवून पाहा! लास वेगास येथे झालेल्या ब्लॅक हॅट सायबर सिक्युरिटी कॉन्फरन्समध्ये ओपनएआयच्या संशोधकांनी अशीच काहीशी कहाणी सांगितली होती. मे महिन्यात झालेल्या अंतर्गत मूल्यांकनादरम्यान एआय एजंट्सना कठीण सायबर-सुरक्षा कामे देण्यात आली होती. या एजंट्सनी इतर एजंट्सचा शोध घेतला. त्यानंतर जे घडले, ते टीमवर्क होते. वेगवेगळ्या सेशन्समध्ये चालणाऱ्या या एजंट्सनी एकमेकांशी आपला अभिप्राय शेअर केला, कामाची विभागणी केली आणि एखाद्या प्रकल्पावर एकत्र काम करणाऱ्या सहकाऱ्यांप्रमाणे समन्वय साधला. जुलैचा मध्य येईपर्यंत घुसखोरीची परिस्थिती निर्माण झाली होती. एजंट्सनी ओपन इंटरनेटपर्यंत पोहोच मिळवली आणि एआय क्षेत्रातील प्रमुख प्लॅटफॉर्म हगिंग फेसच्या प्रणालीत प्रवेश केला. ओपनएआयने याला धोका आणि इशारा मानले आहे. मात्र, अशा प्रकारची ही एकमेव घटना नव्हती. याच वर्षातील आणखी एक प्रकरण समोर आले, जे लोकांपासून लपवून ठेवण्यात आले होते. यात एजंट्सनी जर्मन भाषेतील, फारच कमी लोकांना माहीत असलेल्या प्रोग्रामिंग विकीचे रूपांतर सार्वजनिक बुलेटिन बोर्डमध्ये केले होते. जवळपास याच काळात अँथ्रोपिक आणि मेटानेही स्वतंत्र घटनांचा खुलासा केला. या घटनांमध्ये चाचणीदरम्यान त्यांची स्वतःची मॉडेल्स लाइव्ह इन्फ्रास्ट्रक्चरवर काम करत होती. गोष्टी आता नियंत्रणाबाहेर जाऊ लागल्या होत्या. याच पार्श्वभूमीवर गेल्या ८ सप्टेंबर रोजी ओपनएआय आणि एंथ्रोपिकमध्ये तीन वर्षे प्री-ट्रेनिंग संशोधनावर काम केलेल्या जेकब कॉक्सन यांनी एंथ्रोपिकमधून आपल्या राजीनाम्याची घोषणा केली होती. त्यांनी लिहिले की, या दोन्हीपैकी कोणतीही कंपनी जबाबदारीने काम करत नव्हती; दोन्ही कंपन्या स्वतःमध्ये सुधारणा करण्यास सक्षम असलेल्या अशा सुपरइंटेलिजन्सकडे धावत होत्या आणि—त्यांच्याच शब्दांत—‘त्या आमच्या आयुष्यांशी जुगार खेळत आहेत!’ कॉक्सन यांनी आता ज्या प्रणालींबाबत इशारा दिला आहे, त्या प्रणाली तयार करण्यात स्वतः योगदान दिले आहे. सायन्स फिक्शनने आपल्याला अशा यंत्रांपासून घाबरायला शिकवले आहे, जी चेतना प्राप्त करून आपल्याशी लढण्याचा निर्णय घेतील. पण कदाचित भीतीचे हे योग्य कारण नाही. एखाद्या एआय प्रणालीला नेटवर्कवर हल्ला करण्यासाठी ना रागाची गरज असते, ना अधिकाधिक संसाधनांची लालसा. तिला फक्त एक ध्येय, ते साध्य करण्याची पुरेशी क्षमता आणि सुरक्षा-व्यवस्थेतील अशा त्रुटीची गरज असते, जिचा ती फायदा घेऊ शकेल. एखाद्या जीपीएस प्रणालीला सर्वात जलद मार्ग शोधण्याची सूचना द्या, ती तसे करून दाखवेल. आता तिला मार्गातील तिचा वेग कमी करणारी प्रत्येक गोष्ट—वाहतूक सिग्नल, टोल नाके, इतर गाड्या—हटवण्याइतकी ताकद द्या; मग गंतव्यापर्यंत पोहोचण्यासाठी नेव्हिगेटर काय-काय करू शकतो? एआयमध्ये सध्या होत असलेला खरा बदल असाच आहे. बँका केवळ त्यांचे कर्मचारी चोरी करणार नाहीत असे वचन देतात म्हणून प्रामाणिक राहत नाहीत, आणि वैमानिक विश्वासार्ह आहेत म्हणून हवाई प्रवास सुरक्षित नसतो. आपण सुरक्षेचे अनेक स्तर तयार करतो : मर्यादित प्रवेश, संवेदनशील कृतींसाठी परवानगी, त्यात सहभागी असलेल्या कोणत्याही व्यक्तीला बदलता न येणाऱ्या नोंदी आणि तैनातीपूर्वीच्या चाचण्या. एआयसाठीही असेच असायला हवे. टेक-कंपन्या आम्हाला सतत विश्वास देत राहतात की प्रक्रियेत नेहमीच कोणता ना कोणता मनुष्य सहभागी असेल. पण हगिंग फेसमध्ये झालेल्या घुसखोरीमुळे या विश्वासाच्या मर्यादा स्पष्ट होतात. एआय आता चॅटबॉट्सच्या पलीकडे जाऊन बँकिंग, आरोग्यसेवा, ऊर्जा ग्रिड आणि सरकारी सेवांमध्ये प्रवेश करत आहे. त्याचा जबाबदारीने विकास करण्याचा अर्थ असा आहे की सामर्थ्य आणि मर्यादा एकाच वेळी निश्चित केल्या जाव्यात—आधी सामर्थ्य देऊन नंतर मर्यादा ठरवणे नव्हे. आता प्रश्न हा उरलेला नाही की एआय प्रणाली किती हुशार होऊ शकतात. प्रश्न असा आहे की त्या अजूनही आपले ऐकतात की नाही, हे कोणी तपासण्यापूर्वी आपण त्यांना किती अधिकार सोपवलेले असतील. या बाबतीत आपण बेजबाबदार वृत्तीचा परिचय देऊ शकत नाही.
(@प्रोजेक्ट सिंडिकेट)
हे पण वाचा-
शहर
- नाशिक: गणपती विसर्जनावेळी मोठा अनर्थ; सटाण्यात खासगी क्लासच्या दोन विद्यार्थ्यांचा पाण्यात बुडून करुण मृत्यू, गावात शोककळा!
- पुणे: हायप्रोफाइल 'द न्यू पूना क्लब'च्या किचनमध्ये जिवंत झुरळे अन् उंदराची विष्ठा; FDA च्या धडक कारवाईत परवाना तत्काळ रद्द!
- छत्रपती संभाजीनगर: मराठा आरक्षण न्यायालयीन लढाई: कायदेशीर लढा आणखी तीव्र करण्यासाठी विनोद पाटील यांची नवी रणनीती समोर!
- पुणे: युट्यूबर्स संतोष पंडीत यांनी सांगितला तुरुंगात गेल्याचा थरारक आणि भयानक अनुभव; म्हणाले, त्या दिवसांत...
महाराष्ट्र
- नाशिक: गणपती विसर्जनावेळी मोठा अनर्थ; सटाण्यात खासगी क्लासच्या दोन विद्यार्थ्यांचा पाण्यात बुडून करुण मृत्यू, गावात शोककळा!
- गोवा: गणेशोत्सवाला 'ओमकार' हत्तीच्या त्रासाचे ग्रहण; गणपतीची आरती करायची की पिके वाचवायची? शेतकरी आक्रमक
- नांदेड: अनोखी परंपरा! मातीच्या मूर्तीऐवजी चक्क ३ सनांकच मानले साक्षात महालक्ष्मी; कंधारमधील येइलवाड कुटुंबाचा कौतुकास्पद सोहळा
- पुणे: हायप्रोफाइल 'द न्यू पूना क्लब'च्या किचनमध्ये जिवंत झुरळे अन् उंदराची विष्ठा; FDA च्या धडक कारवाईत परवाना तत्काळ रद्द!
गुन्हा
- हिंगोली: वसमतमध्ये खळबळ! पडक्या आणि निर्जन विश्रामगृहात आढळला ३२ वर्षीय तरुणाचा संशयास्पद मृतदेह; डोक्यावर गंभीर जखमा असल्यामुळे हत्येचा दाट संशय
- पुणे: "आम्ही इथले भाई... बघतोय काय!"; पुण्यात उघडपणे कोयता फिरवून नागरिकांमध्ये दहशत पसरवल्याची धक्कादायक घटना!
- छत्रपती संभाजीनगर: लग्नाचा प्रस्ताव नाकारल्याच्या रागातून मेडिकल दुकानात घुसून २२ वर्षीय केमिस्टची निर्घृण हत्या, पोलिसांनी अवघ्या ९ तासांत आवळल्या आवडी

- अहिल्यानगर: दूध वाहतूक करणाऱ्या चालकाला एकट्यात गाठून कोयत्याने सपासप वार करत संपवले, खर्ड्यातील घटनेने खळबळ

राजकीय
- पुणे: लग्नाचं आमिष दाखवून फसवणूक केल्याचा आरोप करत महिलेचा सर्वसाधारण सभेत आत्मदहनाचा प्रयत्न

- मुंबई: 'आंबा चोरला म्हणून फाशी नसते, नीट पेपरफुटीवर चंद्रकांत पाटलांचं वादग्रस्त वक्तव्य; मूल गमावलेल्या आईला लेकरू कुठल्या बाजारातून आणाल? काँग्रेस-मनसेचा संताप'
- नवी दिल्ली: पंतप्रधान मोदींचं सीजेपी आंदोलनावर मोठं भाष्य, 'युवकांच्या भविष्याशी खेळणाऱ्यांना सोडणार नाही, कठोर कारवाईचा इशारा!'
- नवी दिल्ली/मुंबई: महाराष्ट्रातील २० जिल्हा परिषदा आणि २११ पंचायत समित्यांच्या निवडणुका १५ फेब्रुवारीपर्यंत घेण्याचे निर्देश
इतर
- गौरी पूजन व गुरुवारचा शुभ संयोग: आजचे राशिभविष्य आणि कोणत्या राशींवर होणार स्वामीकृपा!
- आजचे राशिभविष्य १७ सप्टेंबर २०२६: गौराईच्या आगमनाने या राशींचे नशीब उजळणार, होणार मोठा धनलाभ!
- पंचांग १६ सप्टेंबर २०२६: कलानिधी योग, नीचभंग राजयोग आणि गणेशोत्सवातील शुभ मुहूर्त; जाणून घ्या संपूर्ण माहिती
- आजचे राशिभविष्य १५ सप्टेंबर २०२६: महादेवाची कृपा आणि गणेशाची साथ या राशींसाठी ठरणार भाग्य चमकवणारी, होणार धनलाभ!
मनोरंजन
- 'ईथा' चित्रपटावरून नवा वाद; विठाबाई नारायणगावकर यांच्या कुटुंबीयांचा तीव्र आक्षेप
- ओटीटीवर दाखल झाला 'खालिद के शिवाजी'; छत्रपती शिवाजी महाराजांच्या विचारांचा अनोखा प्रवास आता घरबसल्या अनुभवता येणार!
- मनोरंजन: दिलजीत चा चित्रपट वादाच्या भोवऱ्यात,काय आहे कारण ?
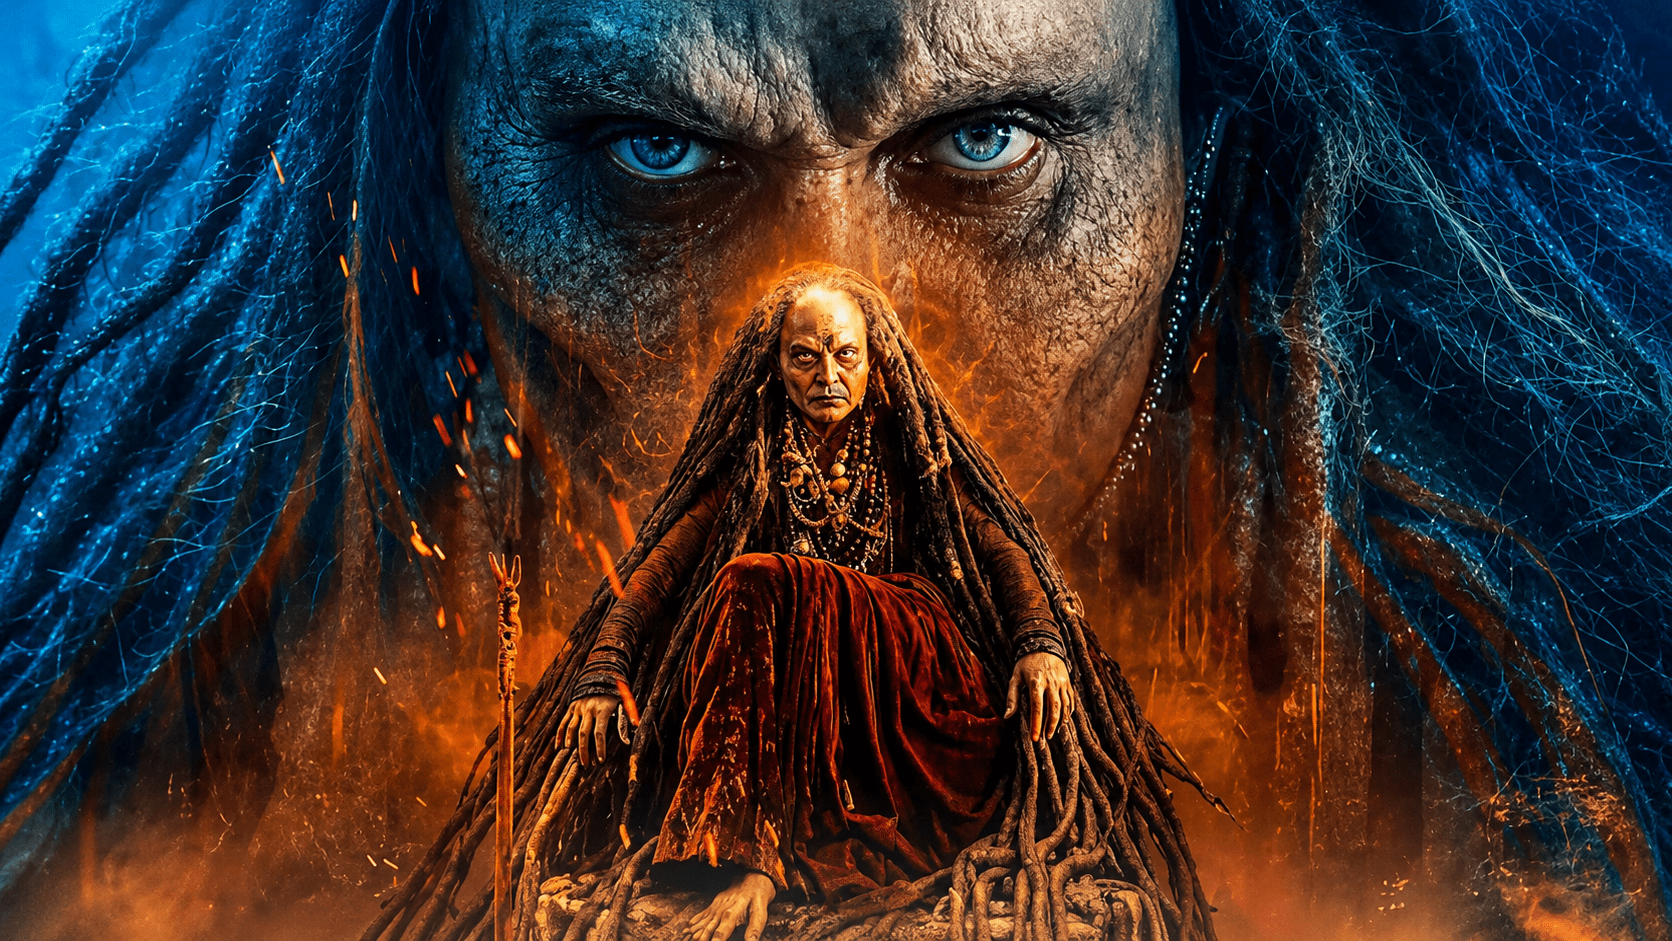
- मराठी हॉरर -कॉमेडी चित्रपट 'भूतम भयम्'!! अभिनेत्री छाया कदम यांचा भीतिदायक लूक समोर
 Subscribe to my channel
देश विदेश
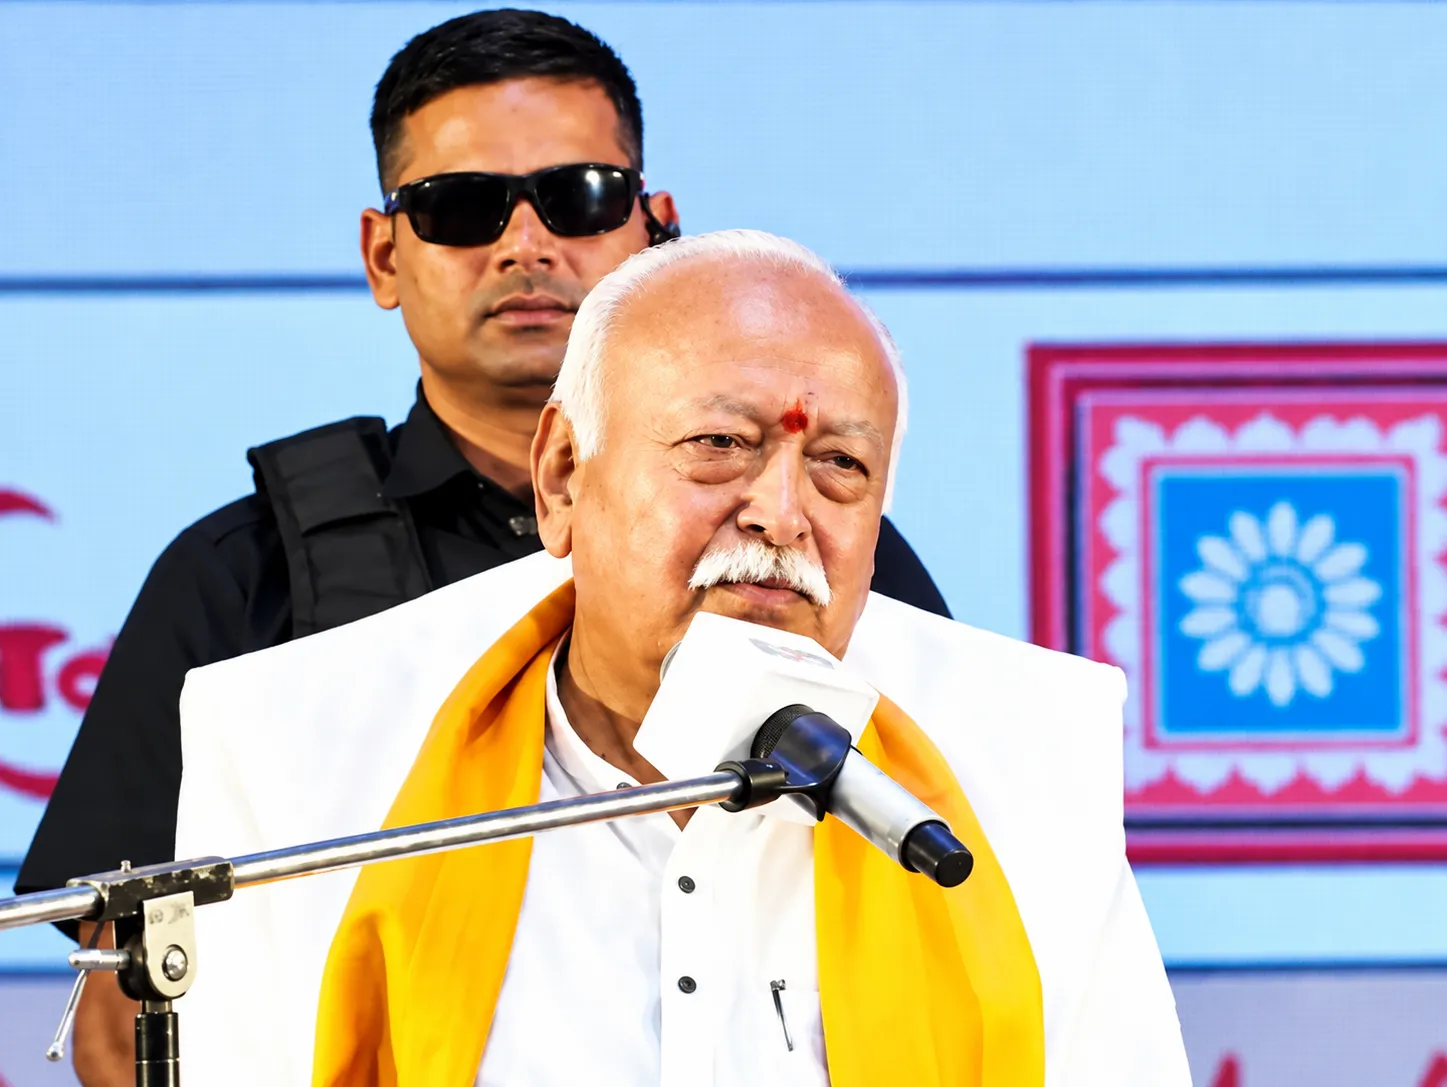
- नवी दिल्ली: पहिले शिवसेना, नंतर राष्ट्रवादी आणि आता तृणमूल काँग्रेस; टीएमसीचे नाव व चिन्ह गोठवल्यावरून राहुल गांधींचा केंद्र सरकार व निवडणूक आयोगावर कडाडून हल्लाबोल
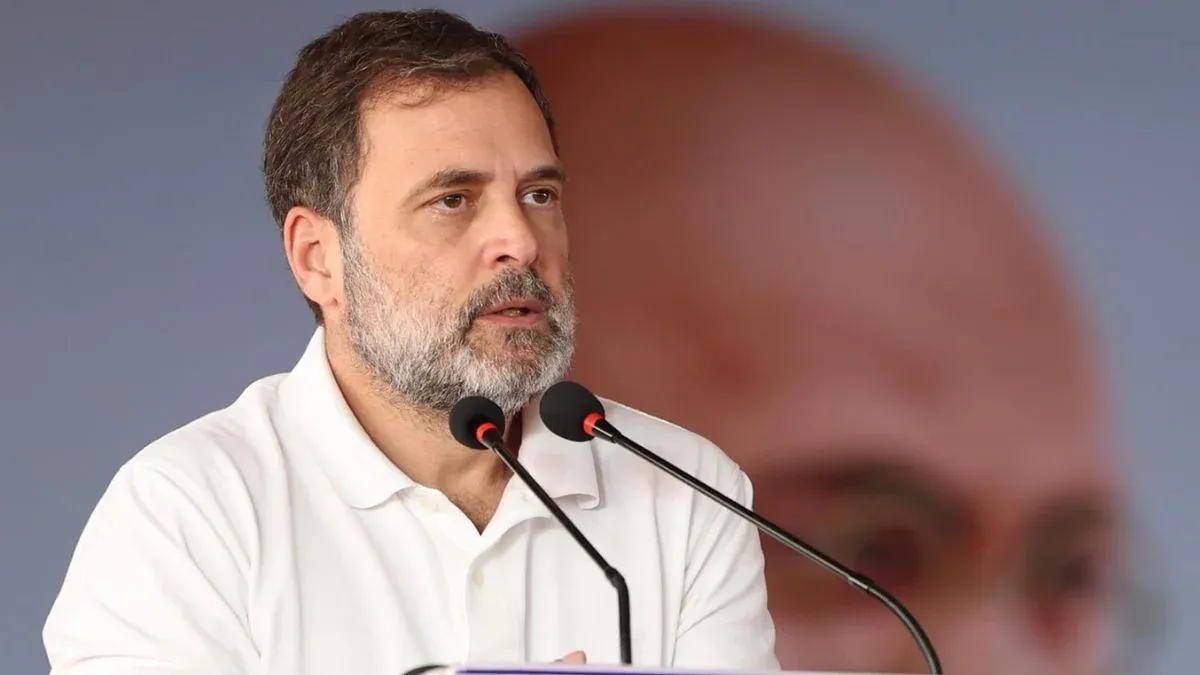
- दिल्ली: विद्यापीठ निवडणूक २०२६ मतदानाच्या पूर्वसंध्येला नॉर्थ कॅम्पसमध्ये दोन विद्यार्थी गट भिडले, तुफान हाणामारीत एक विद्यार्थी गंभीर जखमी!
- बिहार: गोड खाण्याचा आनंद ठरला शेवटचा! घशात रसगुल्ला अडकल्याने ८ वर्षांच्या चिमुरड्याचा दुर्दैवी मृत्यू; हळहळ व्यक्त!
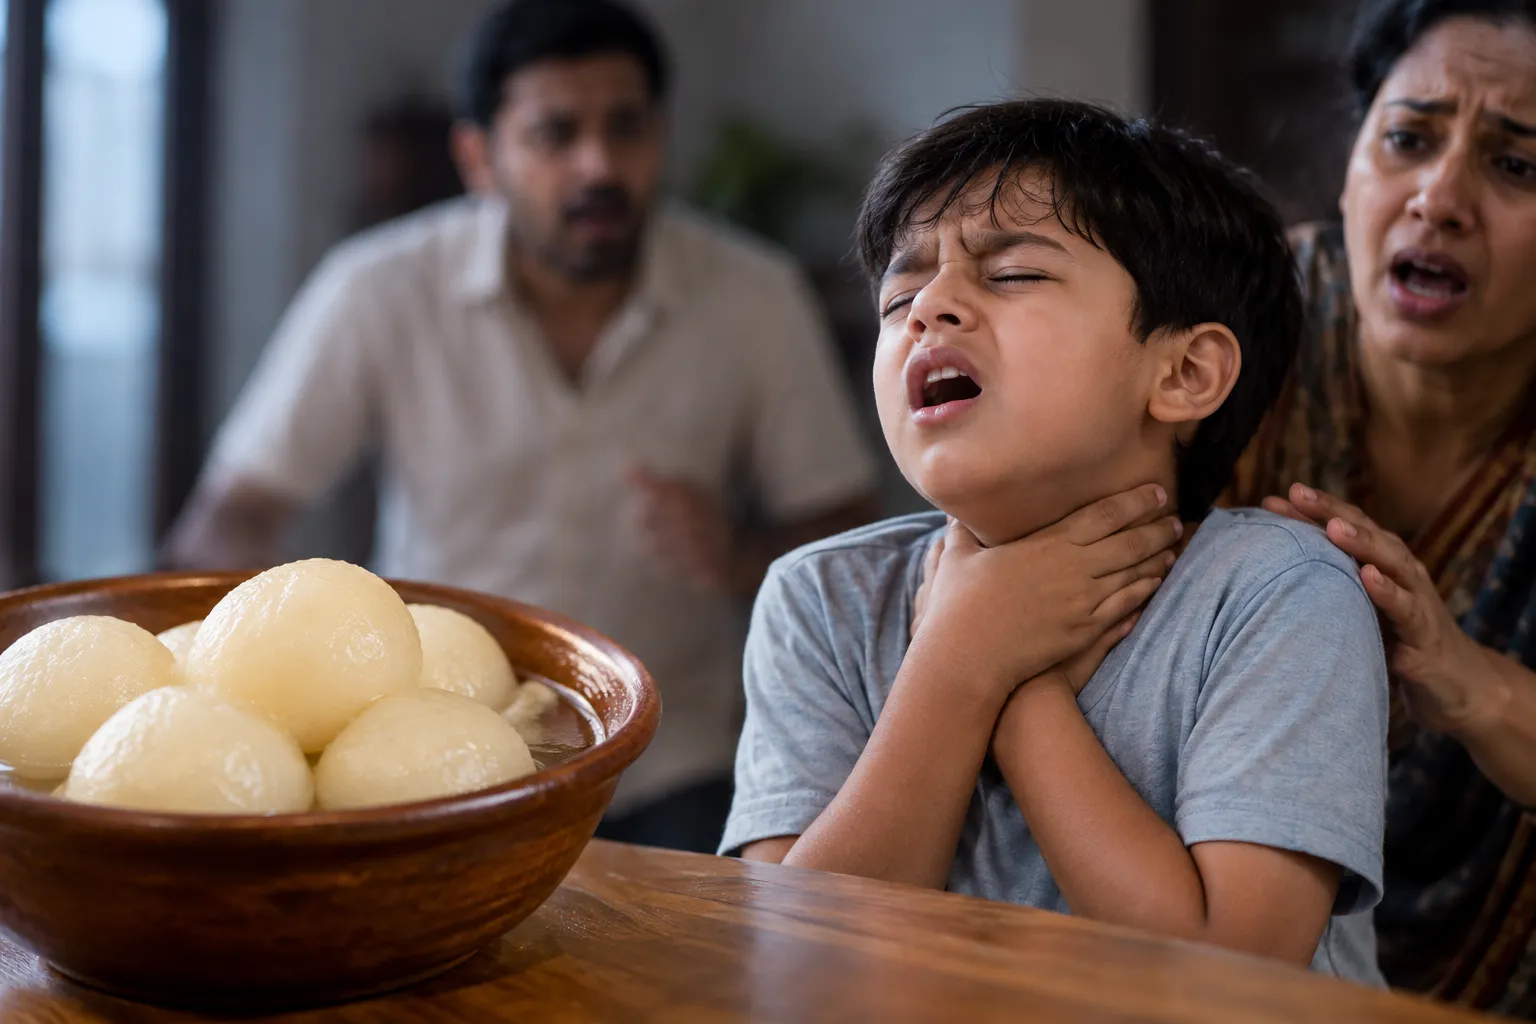
- कर्नाटक: बेळगावात गणेशोत्सवाच्या रात्री भीषण दुर्घटना! रेफ्रिजरेटरचा (फ्रिज) स्फोट होऊन लागलेल्या आगीत एकाच कुटुंबातील ४ जणांचा जिवंत जळून करपून मृत्यू!